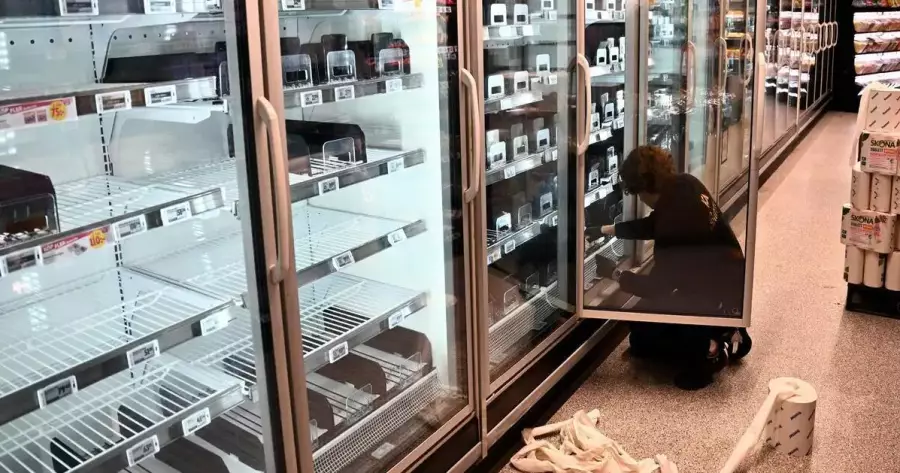
സൂപ്പര്മാര്ക്കറ്റിലെ ഫ്രീസറുകള് പണിമുടക്കിയാല് ഭക്ഷ്യവസ്തുക്കള് കേടാകാം. എന്നാല് ആ ഫ്രീസറുകളുടെ താപനില ആരോ വിദൂരത്തിരുന്ന് മനഃപൂര്വം നിയന്ത്രിച്ചാലോ? യൂറോപ്പിലെ വിവിധ രാജ്യങ്ങളിലെ സൂപ്പര്മാര്ക്കറ്റുകള് ഇപ്പോള് നേരിടുന്നത് അത്തരമൊരു ഭീഷണിയാണ്.
ഇന്റര്നെറ്റുമായി ബന്ധിപ്പിച്ച ശീതീകരണ സംവിധാനങ്ങളില് കടന്നുകയറി ഫ്രീസറുകളുടെ താപനില 50 ഡിഗ്രി സെല്ഷ്യസ് വരെ ഉയര്ത്തിയുള്ള സൈബര് ആക്രമണത്തിലൂടെ ഭക്ഷ്യവസ്തുക്കള് നശിപ്പിക്കുകയും കടകളുടെ പ്രവര്ത്തനം തടസപ്പെടുത്തുകയുമാണ് ഇവര്.
ബെല്ജിയം മുതല് ഫിന്ലന്ഡ് വരെ ഏഴ് രാജ്യങ്ങളിലെ സൂപ്പര്മാര്ക്കറ്റുകളെ ബാധിച്ച ഈ സംഭവങ്ങള് ഒരു കാര്യം കൂടി വ്യക്തമാക്കുന്നുണ്ട്, സൈബര് ആക്രമണങ്ങളുടെ ലക്ഷ്യം കമ്പ്യൂട്ടറുകളോ വിവരശേഖരണങ്ങളോ മാത്രമല്ല മറിച്ച് ഭക്ഷ്യവിതരണ ശൃംഖലയെപ്പോലെ ദൈനംദിന ജീവിതത്തിന് നിര്ണായകമായ മേഖലകളേയും ഡിജിറ്റല് ആക്രമണങ്ങളുടെ ഇരകളാക്കാമെന്നതുകൂടിയാണ്.
ഒക്ടോബറില് ഫ്രാന്സിലെ നൂറുകണക്കിന് സൂപ്പര്മാര്ക്കറ്റുകളിലെ ശീതികരണ സംവിധാനങ്ങള്ക്ക് നേരെ സമാനമായ സൈബര് ആക്രമണം നടന്നിരുന്നു. അന്ന് ലക്ഷക്കണക്കിന് യൂറോയുടെ ഭക്ഷ്യവസ്തുക്കളാണ് നശിച്ചത്. പുതിയ സംഭവങ്ങള്ക്ക് പിന്നില് ആരാണെന്നോ വിവിധ രാജ്യങ്ങളിലെ ആക്രമണങ്ങള് തമ്മില് ബന്ധമുണ്ടോയെന്നോ ഇതുവരെ വ്യക്തമായിട്ടില്ല. ഉത്തരവാദിത്തം ഏറ്റെടുത്ത് ആരും രംഗത്തെത്തിയിട്ടുമില്ല.
യൂറോപ്പിലാകെ വ്യാപിച്ച ആക്രമണം
ബെല്ജിയം, ലക്സംബര്ഗ്, സ്വീഡന്, അയര്ലന്ഡ്, ഫിന്ലന്ഡ്, നെതര്ലന്ഡ്സ്, എസ്റ്റോണിയ തുടങ്ങി ഏഴ് രാജ്യങ്ങളിലെ സൂപ്പര്മാര്ക്കറ്റുകളെയാണ് സൈബര് ആക്രമണം ബാധിച്ചത്. ബെല്ജിയത്തിലും ലക്സംബര്ഗിലുമായി എഹോള്ഡ് ഡെല്ഹെയ്സിന്റെ 40-ഓളം കടകളും കാരിഫോര്, സ്പാര്, ഇന്റര്മാര്ഷെ തുടങ്ങിയ ശൃംഖലകളുടെ നിരവധി ഔട്ട്ലെറ്റുകളും പ്രതിസന്ധിയിലായി.
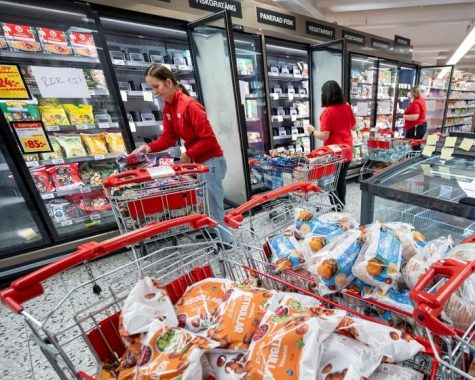
ഇതിന് തൊട്ടുമുമ്പ് ഫ്രാന്സിലും സമാനമായ ആക്രമണം നടന്നിരുന്നു. അവിടെ 350-ലധികം സ്ഥാപനങ്ങളെ ബാധിച്ചതായാണ് റോയിട്ടേഴ്സ് റിപ്പോര്ട്ട് ചെയ്തത്. ഡാനിഷ് കമ്പനിയായ ഡാന്ഫോസിന്റെ പഴയ ശീതീകരണ നിയന്ത്രണ ഉപകരണങ്ങളിലെ സുരക്ഷാ വീഴ്ചകളാണ് ഫ്രാന്സിലെ ആക്രമണത്തില് പ്രധാനമായും ചൂഷണം ചെയ്യപ്പെട്ടതെന്നാണ് റിപ്പോര്ട്ടുകള്. സംഭവങ്ങളില് ആരാണ് ഉത്തരവാദികളെന്ന് ഇതുവരെ കണ്ടെത്തിയിട്ടില്ല.
ഫ്രീസറുകള് എങ്ങനെയാണ് ഹാക്ക് ചെയ്യപ്പെടുന്നത്?
സൂപ്പര്മാര്ക്കറ്റുകളിലെ റഫ്രിജറേറ്ററുകളും ഫ്രീസറുകളും ഇപ്പോള് ഇന്റര്നെറ്റുമായി ബന്ധിപ്പിച്ചാണ് പ്രവര്ത്തിക്കുന്നത്. കടകളിലെ നിരവധി ഉപകരണങ്ങളുടെ താപനിലയും പ്രവര്ത്തനവും ഒരിടത്തുനിന്ന് നിരീക്ഷിക്കാനും നിയന്ത്രിക്കാനും ഇതിലൂടെ കഴിയും. അറ്റകുറ്റപ്പണികള്ക്കും തകരാറുകള് പരിഹരിക്കാനും ജീവനക്കാര് നേരിട്ട് എത്തേണ്ട സാഹചര്യം കുറയ്ക്കാനാണ് ഈ സംവിധാനം.
എന്നാല് ഇത്തരം ഉപകരണങ്ങള് സുരക്ഷിതമല്ലാത്ത രീതിയില് ഇന്റര്നെറ്റുമായി ബന്ധിപ്പിക്കപ്പെടുമ്പോള് ഹാക്കേഴ്സിന് അവയുടെ നിയന്ത്രണം കൈക്കലാക്കാന് കഴിയും. ചില ഉപകരണങ്ങളുടെ വെബ് ഇന്റര്ഫേസുകള് വഴി താപനില ഉള്പ്പെടെയുള്ള ക്രമീകരണങ്ങള് മാറ്റാനാകുമെന്നതാണ് പ്രശ്നം. സുരക്ഷിതമായ ആഭ്യന്തര നെറ്റ്വര്ക്കില് മാത്രം പ്രവര്ത്തിക്കേണ്ട സംവിധാനങ്ങള് നേരിട്ട് ഇന്റര്നെറ്റില് ലഭ്യമാകുന്നതും ദുര്ബലമായ പാസ്വേര്ഡുകള് ഉപയോഗിക്കുന്നതും അപകടസാധ്യത വര്ധിപ്പിക്കുന്നു.
‘റീട്ടെയില് മേഖല ഹാക്കേഴ്സിന് എളുപ്പത്തില് ലക്ഷ്യമിടാവുന്ന ഒന്നാണ്. ശീതീകരണ നിയന്ത്രണ സംവിധാനങ്ങള്, കെട്ടിട നിയന്ത്രണ സംവിധാനങ്ങള്, പ്രവേശന നിയന്ത്രണങ്ങള്, വില്പ്പന കൗണ്ടറുകളിലെ ഉപകരണങ്ങള് തുടങ്ങി വലിയൊരു ശൃംഖലയാണ് ഓരോ കടയിലും പ്രവര്ത്തിക്കുന്നത്,’ സൈബര് സുരക്ഷാ സ്ഥാപനമായ സെന്റിനല്വണിലെ വിദഗ്ധന് ടോം ഹെഗല് റോയിട്ടേഴ്സിനോട് പറഞ്ഞു.
സുരക്ഷാ വീഴ്ചകള് പരിഹരിക്കാത്തിടത്തോളം ഇത്തരം ആക്രമണങ്ങള് തുടരുമെന്ന് സൈബര് സുരക്ഷാ സ്ഥാപനമായ ട്രിബ്യൂടെക്കിലെ പാട്രിക് ലാംപ്ല്മെയറും മുന്നറിയിപ്പ് നല്കി.
‘ഈ രീതി ചെലവ് കുറഞ്ഞതും അതിലൂടെ ഉണ്ടാകുന്ന നാശനഷ്ടങ്ങള് പെട്ടെന്ന് പ്രകടമാകുന്നതുമാണ്. അതുകൊണ്ട് ഇത് പ്രവര്ത്തിക്കുന്നിടത്തോളം കാലം ഹാക്കേഴ്സിന് തുടരാനാകും,’ അദ്ദേഹം പറഞ്ഞു.
ഫ്രാന്സിലെ ആക്രമണത്തിന് ശേഷം പോലും ആയിരക്കണക്കിന് നിയന്ത്രണ ഉപകരണങ്ങള് ഇന്റര്നെറ്റിലൂടെ ലഭ്യമാകുന്ന നിലയില് തുടര്ന്നിരുന്നുവെന്നും ഏതാനും കമാന്ഡുകള് ഉപയോഗിച്ച് ഒരു രാത്രികൊണ്ട് ഭക്ഷ്യവസ്തുക്കള് നശിപ്പിക്കാനും കടകള് അടപ്പിക്കാനും കഴിയുമെന്നും അദ്ദേഹം ചൂണ്ടിക്കാട്ടി.
അമേരിക്കന് സൈനിക കേന്ദ്രങ്ങളിലെ ഫ്രീസറുകളും ലക്ഷ്യമായോ?
യൂറോപ്പിലെ സംഭവങ്ങള്ക്കൊപ്പം അമേരിക്കയിലെ സൈനിക കേന്ദ്രങ്ങളിലെ ഫ്രീസറുകള്ക്കുണ്ടായ തകരാറുകളും ഇതിനൊപ്പം ചേര്ത്ത് വായിക്കേണ്ടതാണ്. ഓഗസ്റ്റില് അമേരിക്കയിലെ വിവിധ സൈനിക താവളങ്ങളിലുള്ള ഭക്ഷ്യവില്പ്പന കേന്ദ്രങ്ങളിലെ ഫ്രീസറുകള് പ്രവര്ത്തനരഹിതമായതിനെത്തുടര്ന്ന് വലിയ അളവില് ഭക്ഷ്യവസ്തുക്കള് നശിച്ചിരുന്നു. കുറഞ്ഞത് ആറ് സൈനിക കേന്ദ്രങ്ങളിലെ കാന്റീനുകളെ സംഭവം ബാധിച്ചതായി റോയിട്ടേഴ്സ് റിപ്പോര്ട്ട് ചെയ്തു.
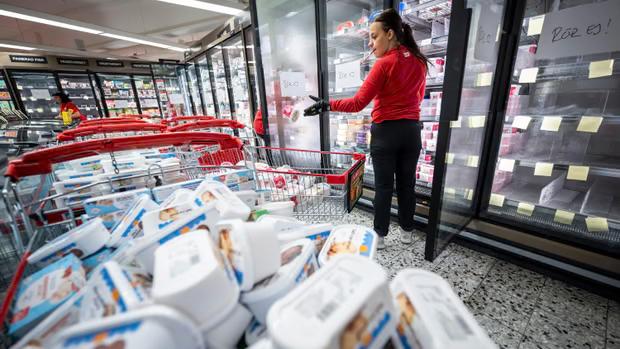
അരിസോണയിലെ ഫോര്ട്ട് ഹുവാചുക്കയിലെ ഫ്രീസറുകള് ഡീഫ്രോസ്റ്റ് മോഡിലേക്ക് മാറി ഭക്ഷ്യവസ്തുക്കള് ചൂടായതായി അധികൃതര് സമൂഹമാധ്യമത്തില് അറിയിച്ചിരുന്നു. സാധാരണ തകരാറുപോലെ ഫ്രീസറുകള് പ്രവര്ത്തനം നിര്ത്തുകയായിരുന്നില്ല. തണുപ്പിക്കല് സംവിധാനങ്ങളുടെ താപനില രാത്രിയില് ഉയര്ത്തിയതായാണ് ചില സംഭവങ്ങളില് കണ്ടെത്തിയത്.
ഈ തകരാറുകള്ക്ക് പിന്നില് സൈബര് ആക്രമണമുണ്ടായിരിക്കാമെന്ന സംശയത്തിലാണ് പെന്റഗണ് അന്വേഷണം നടത്തുന്നത്. യു.എസ് ആര്മിയുടെ ക്രിമിനല് ഇന്വെസ്റ്റിഗേഷന് ഡിവിഷനിലെ സൈബര് വിഭാഗവും യു.എസ് സൈബര് കമാന്ഡും അന്വേഷണത്തില് പങ്കാളികളാണ്. ഫ്രാന്സിലെ സമാന സംഭവങ്ങളെക്കുറിച്ച് അവിടത്തെ അന്വേഷണ ഉദ്യോഗസ്ഥരുമായി അമേരിക്കന് അധികൃതര് വിവരങ്ങള് കൈമാറുന്നുമുണ്ട്.
എന്നാല് അമേരിക്കയിലെ ഫ്രീസര് തകരാറുകള് സൈബര് ആക്രമണം മൂലമാണെന്ന് ഇതുവരെ ഔദ്യോഗികമായി സ്ഥിരീകരിച്ചിട്ടില്ല. ആക്രമണത്തിന് പിന്നില് ആരാണെന്നോ സംഭവങ്ങള് തമ്മില് ബന്ധമുണ്ടോയെന്നോ അന്വേഷണത്തില് വ്യക്തമായിട്ടില്ല.
ഭക്ഷ്യശൃംഖലയെ ലക്ഷ്യമിടുന്ന സൈബര് ആക്രമണങ്ങള്
വൈദ്യുതി, കുടിവെള്ളം തുടങ്ങിയ അടിസ്ഥാന സൗകര്യങ്ങള്ക്കു നേരെയുള്ള സൈബര് ആക്രമണങ്ങള് പോലെ തന്നെ ഭക്ഷ്യവിതരണ ശൃംഖലയിലെ ശീതീകരണ സംവിധാനങ്ങള്ക്കു നേരെയുള്ള ആക്രമണങ്ങളും ഗുരുതരമായ പ്രത്യാഘാതങ്ങളുണ്ടാക്കാം. ഭക്ഷ്യവസ്തുക്കള് സുരക്ഷിതമായി സൂക്ഷിക്കുന്നതിനും കടകളിലേക്കും ഉപഭോക്താക്കളിലേക്കും എത്തിക്കുന്നതിനും ശീതീകരണ സംവിധാനം നിര്ണായകമാണ്.
ഒരു ഫ്രീസറിന്റെ താപനില മാറ്റുന്നത് ചെറിയ സാങ്കേതിക പ്രശ്നമായി തോന്നാമെങ്കിലും അതിന്റെ ഫലം വലിയ സാമ്പത്തിക നഷ്ടവും ഭക്ഷ്യനഷ്ടവുമാണ്. കടകളില് മാത്രമല്ല, ഭക്ഷ്യസംഭരണ കേന്ദ്രങ്ങളിലും വിതരണ ശൃംഖലയിലുമുള്ള ശീതീകരണ സംവിധാനങ്ങള് തകരാറിലായാല് അതിന്റെ ആഘാതം കൂടുതല് വ്യാപകമാകും.
ഭക്ഷ്യസുരക്ഷയ്ക്കും ഐ.ടി സുരക്ഷയ്ക്കും ഒരുപോലെ പ്രാധാന്യം നല്കണമെന്ന് ഗ്ലോബല് ഫുഡ് സേഫ്റ്റി ഇനിഷ്യേറ്റീവ് നേരത്തെ ആവശ്യപ്പെട്ടിരുന്നു.
റഷ്യയിലെയും ഇസ്രഈലിലെയും സൂപ്പര്മാര്ക്കറ്റുകളില് ഡാന്ഫോസിന്റെ പഴയ നിയന്ത്രണ ഉപകരണങ്ങള് ലക്ഷ്യമിട്ടുള്ള ആക്രമണങ്ങള് 2022-ല് ഉണ്ടായിരുന്നതായി കമ്പനി അറിയിച്ചിട്ടുണ്ട്. 2024-ല് അമേരിക്കയിലെ ഒരു മാംസസംസ്കരണ കേന്ദ്രത്തിലെ ശീതീകരണ സംവിധാനം തകരാറിലാക്കിയ സൈബര് ആക്രമണവുമായി ബന്ധപ്പെട്ട് ഒരു ഹാക്കര് സംഘത്തിനെതിരെ യു.എസ് ഫെഡറല് പ്രോസിക്യൂട്ടര്മാര് 2025-ല് കുറ്റം ചുമത്തിയിരുന്നു. രണ്ടായിരത്തിലധികം പൗണ്ട് മാംസം അന്ന് നശിച്ചതായാണ് റിപ്പോര്ട്ട്.
സ്മാര്ട്ട് ഉപകരണങ്ങളും സുരക്ഷാ ഭീഷണിയും
സൈബര് സുരക്ഷാ പ്രശ്നം സൂപ്പര്മാര്ക്കറ്റുകളിലെ ഫ്രീസറുകളില് മാത്രം ഒതുങ്ങുന്നില്ല. സ്മാര്ട്ട് ഫ്രിഡ്ജുകള്, വാഷിങ് മെഷീനുകള്, എയര് കണ്ടീഷണറുകള്, ഹീറ്ററുകള്, സുരക്ഷാ ക്യാമറകള്, ഡിജിറ്റല് ലോക്കുകള് തുടങ്ങിയ ഉപകരണങ്ങളും ഇന്റര്നെറ്റുമായി ബന്ധിപ്പിച്ചാണ് പ്രവര്ത്തിക്കുന്നത്. ഇവയുടെ നിയന്ത്രണം കൈക്കലാക്കിയാല് ഉപകരണങ്ങളുടെ പ്രവര്ത്തനം തടസപ്പെടുത്താനും ചില സാഹചര്യങ്ങളില് വ്യക്തിഗത വിവരങ്ങള് ചോര്ത്താനും കഴിയും.
എന്നാല് പുതിയ യൂറോപ്യന് സൂപ്പര്മാര്ക്കറ്റ് ആക്രമണങ്ങളുടെ ഭാഗമായി വീടുകളിലെ സ്മാര്ട്ട് ഉപകരണങ്ങള് ലക്ഷ്യമിട്ടതായി തെളിവുകളൊന്നും പുറത്തുവന്നിട്ടില്ല. ഉപകരണങ്ങളുടെ സുരക്ഷയെക്കുറിച്ചുള്ള വിശാലമായ ആശങ്കയുടെ ഭാഗമായാണ് ഈ സാധ്യതകള് ചര്ച്ച ചെയ്യപ്പെടുന്നത്.
ഇത്തരം അപകടസാധ്യതകള് കുറയ്ക്കാന് ഉപകരണ നിര്മാതാക്കള് തന്നെ സുരക്ഷാ സംവിധാനങ്ങള് ഉറപ്പാക്കണമെന്ന് ബ്രിട്ടന്റെ നാഷണല് സൈബര് സെക്യൂരിറ്റി സെന്ററിന്റെ മുന് മേധാവി സിയറന് മാര്ട്ടിന് അഭിപ്രായപ്പെടുന്നു.
2024 ഏപ്രിലില് പ്രാബല്യത്തില് വന്ന ബ്രിട്ടന്റെ പുതിയ നിയമങ്ങള് ഉപഭോക്താക്കള് ഉപയോഗിക്കുന്ന ചില ഇന്റര്നെറ്റ് ബന്ധിത ഉപകരണങ്ങള്ക്ക് സുരക്ഷാ മാനദണ്ഡങ്ങള് നിര്ബന്ധമാക്കിയിട്ടുണ്ട്. എല്ലാവര്ക്കും ഒരേ ഡിഫോള്ട്ട് പാസ്വേര്ഡ് നല്കുന്നത് തടയുക, സുരക്ഷാ വീഴ്ചകള് റിപ്പോര്ട്ട് ചെയ്യാനുള്ള സംവിധാനം ഒരുക്കുക, എത്രകാലം സുരക്ഷാ അപ്ഡേറ്റുകള് ലഭിക്കുമെന്ന് ഉപഭോക്താക്കളെ അറിയിക്കുക തുടങ്ങിയവയാണ് ഇതില് ഉള്പ്പെടുന്നത്.
ആക്രമണത്തിന് പിന്നില് പണം തട്ടലല്ലെങ്കില് ലക്ഷ്യമെന്ത്?
ഇതുവരെ നടന്ന ആക്രമണങ്ങളില് ഹാക്കര്മാര് പണം ആവശ്യപ്പെട്ടിട്ടില്ല. സാധാരണയായി ഇത്തരം സൈബര് ആക്രമണങ്ങള് പണം തട്ടുന്നതിനോ രാഷ്ട്രീയ ലക്ഷ്യങ്ങള്ക്കോ ഭരണകൂടങ്ങളുടെ താല്പര്യങ്ങള്ക്കോ വേണ്ടിയാകാമെന്ന് വിദഗ്ധര് ചൂണ്ടിക്കാട്ടുന്നു. എന്നാല് ഈ സംഭവങ്ങളില് പണം ആവശ്യപ്പെട്ടിട്ടില്ലാത്തത് അട്ടിമറി ലക്ഷ്യമിട്ടുള്ള ആക്രമണമാകാമെന്ന സംശയമുയര്ത്തുന്നു.
എ.ഐയുടെ പങ്ക്
ബെല്ജിയന് സൈബര് സുരക്ഷാ കേന്ദ്രത്തിന്റെ വക്താവ് കാട്രിയന് എഗ്ഗേഴ്സ് പറയുന്നത്, എ.ഐ ഉപയോഗിച്ച് ഐ.ടി സംവിധാനങ്ങളിലെ സുരക്ഷാ ദൗര്ബല്യങ്ങള് കൂടുതല് ഫലപ്രദമായി ചൂഷണം ചെയ്യാന് കഴിയുമെന്നാണ്. എന്നാല് യൂറോപ്പിലെ ഫ്രീസര് ആക്രമണങ്ങളില് എ.ഐ ഉപയോഗിച്ചിട്ടുണ്ടെന്ന് അന്വേഷണ ഉദ്യോഗസ്ഥര് സ്ഥിരീകരിച്ചിട്ടില്ല.
ഗൂഗിളിന്റെ ഇന്റലിജന്സ് വിഭാഗം മാര്ച്ച് 5-ന് പ്രസിദ്ധീകരിച്ച വാര്ഷിക റിപ്പോര്ട്ടില്, ആക്രമണകാരികള്ക്ക് എ.ഐ ഉപയോഗിച്ച് ലക്ഷ്യങ്ങള് കണ്ടെത്തല്, സുരക്ഷാ വീഴ്ചകള് തിരിച്ചറിയല്, അവ ചൂഷണം ചെയ്യാനുള്ള മാര്ഗങ്ങള് വികസിപ്പിക്കല് തുടങ്ങിയ പ്രവര്ത്തനങ്ങള് ഓട്ടോമേറ്റ് ചെയ്യാനും വലിയ തോതില് നടത്താനും കഴിയുമെന്ന് മുന്നറിയിപ്പ് നല്കിയിരുന്നു.
എ.ഐയുടെ സഹായത്തോടെ ഇത്തരം ആക്രമണങ്ങളുടെ ഓരോ ഘട്ടവും കുറഞ്ഞ ചെലവില് വേഗത്തില് പൂര്ത്തിയാക്കാന് കഴിയുമെന്നാണ് സൈബര് സുരക്ഷാ ഗവേഷകരുടെ വിലയിരുത്തല്.
Content Highlight: Europe supermarket cyberattacks: Who heats a freezer to 50°C,